Cloud Architecture & Microservizi: Infrastrutture a Prova di Picco
Dimentica i crash del server durante i picchi di traffico. Progettiamo cluster Kubernetes resilienti, pipeline CI/CD automatiche e architetture a microservizi su AWS, Google Cloud e infrastrutture ibride.
I 4 Pilastri Ingegneristici
Standard rigorosi, 100% di proprietà intellettuale al cliente e conformità alle normative europee.
Orchestrazione Kubernetes & Container Docker
Containerizzazione completa dei servizi applicativi con deployment su cluster K8s gestiti (EKS / GKE) con autoscaling orizzontale istantaneo al variare del carico.
Infrastructure as Code (Terraform & Ansible)
Tutta l'infrastruttura è descritta e versionata tramite codice. Possibilità di replicare l'intero ambiente di produzione in pochi minuti in qualsiasi regione del mondo.
Disaster Recovery & Replica Multi-Regione
Database con replica sincrona attiva-passiva e backup continui point-in-time recovery (PITR) per garantire RPO < 5 minuti e RTO < 15 minuti in caso di guasto hardware.
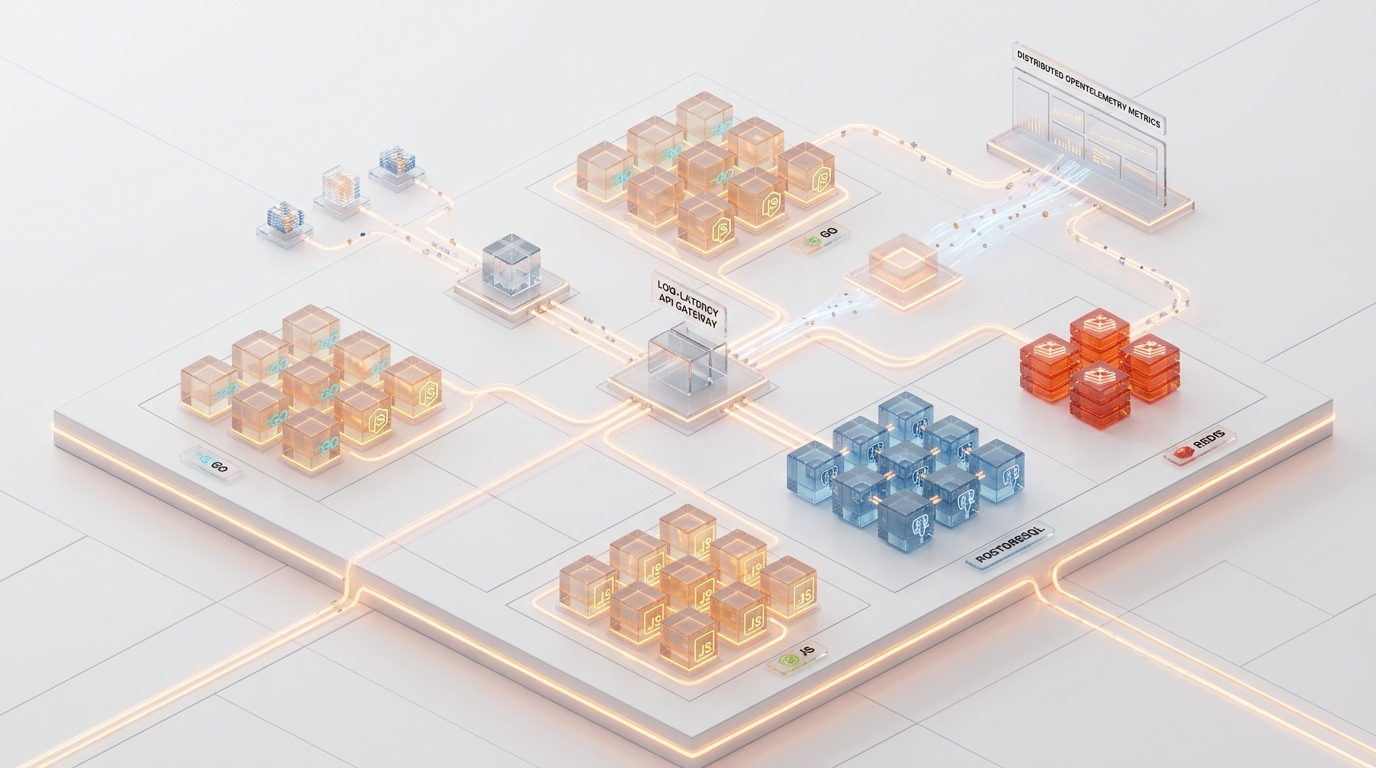
Osservabilità & Tracciamento Distribuito (Grafana)
Stack completo di monitoraggio (Prometheus, Grafana, OpenTelemetry) con dashboard in tempo reale, profiling delle query lente e notifiche automatiche d'allarme su Slack/Telegram.
Colli di Bottiglia Tipici
- ✕ Siti e gestionali web che rallentano drammaticamente o vanno offline durante i carichi di lavoro intensi.
- ✕ Costi mensili del cloud fuori controllo con istanze sovradimensionate e risorse non utilizzate.
- ✕ Paura di aggiornare il codice per il rischio di rompere la produzione senza un sistema di rollback.
L'Approccio DIMMI Consulting
- ✓ Architettura a container elastica che alloca risorse solo quando realmente necessario, tagliando i costi fissi.
- ✓ FinOps audit per ripulire lo spreco cloud e impostare soglie di allerta automatiche di budget.
- ✓ Pipeline di deploy canary e blue-green con rollback automatico a zero millisecondi di interruzione.
Simula il Tuo Progetto con DIMMI
Definisci il perimetro per visualizzare tempi medi di rollout e specifiche architetturali stimate.
Rilascio a step bisettimanali, proprietà totale del codice (100% IP) e assistenza tecnica di secondo livello garantita da SLA.
FAQ Tecniche & Contrattuali
Tutto quello che devi sapere su proprietà intellettuale, integrazioni e livelli di servizio.
Lavoriamo con i principali cloud provider internazionali (Amazon Web Services, Google Cloud Platform, Microsoft Azure) e provider europei conformi al GDPR (Hetzner, OVHcloud). Utilizziamo Terraform per garantire che l'infrastruttura non sia vincolata a un singolo fornitore (evitando il vendor lock-in).
Significa scomporre una vecchia applicazione monolitica pesante in singoli servizi autonomi e leggeri (es. autenticazione, pagamenti, catalogo, notifiche). Se un servizio ha un guasto, gli altri continuano a funzionare regolarmente, garantendo la continuità aziendale.
Progettiamo architetture conformi al GDPR e alla direttiva NIS2, con crittografia dei dati sia a riposo (AES-256) che in transito (TLS 1.3), isolamento delle reti virtuali (VPC) e audit periodici di vulnerabilità.
I nostri contratti di supporto enterprise prevedono monitoraggio attivo 24/7 con rilevamento automatico dei guasti e presa in carico garantita entro 15 minuti da parte di ingegneri DevOps dedicati.